
Datenschutz in Social Media – Das Wichtigste in Kürze
Ein sicheres, langes Passwort bzw. eine Passphrase in Kombination mit einer starken Mehr-Faktor-Authentifizierung ist die Basis für den Schutz eurer Social-Media-Accounts.
Ob und wie ihr für die Datenverarbeitung auf euren Social-Media-Kanälen informieren müsst, hängt vom jeweiligen Netzwerk und der konkreten Nutzung ab. Meist braucht ihr dafür eine Datenschutzerklärung.
Laut EuGH seid ihr als Websitebetreiber gemeinsam mit dem jeweiligen Netzwerk für Datenerhebungen durch den Facebook-Like-Button verantwortlich, allerdings nur für die Verarbeitungsschritte, über die ihr tatsächlich mitentscheidet.
Betreibt ihr mehrere Standorte oder ein Franchise-System, hängt die datenschutzrechtliche Verantwortung von der konkreten Organisation eurer Social-Media-Aktivitäten ab.
Meta nutzt öffentliche Inhalte erwachsener Nutzer in der EU für das KI-Training seiner Systeme; Betroffene können dem über ein Widerspruchsverfahren widersprechen.
Immer wenn ihr Social-Media-Kanäle wie Facebook, Instagram oder LinkedIn für euer Unternehmen nutzt, spielt auch Datenschutz eine Rolle. Dabei geht es nicht nur um Nutzerdaten, sondern ebenso um sichere Zugänge, Rollen und Berechtigungen, Tracking, eingebundene Inhalte und den Einsatz von KI. Wir zeigen euch, worauf ihr als Unternehmen achten müsst, und beantworten die häufigsten Fragen rund um sichere Accounts, Datenschutzerklärungen, Plugins, Tracking und den Umgang mit KI.
Wie schützt ihr eure Social-Media-Kanäle vor unbefugtem Zugriff?
Wenn ihr einen Social-Media-Account für euer Unternehmen einrichtet, stellt sich zuallererst die Frage, wie ihr euer Konto vor unbefugten Zugriffen schützt. Ein häufiger Grund für Angriffe auf Social-Media-Kanäle sind Fehler im Umgang mit Passwörtern und Zugriffsrechten. Es klingt banal, doch ein sicheres Passwort bleibt einer der wichtigsten Punkte. Hier ein paar aktuelle Tipps für einen sicheren Umgang mit euren Zugangsdaten:
1. Wählt sichere und unterschiedliche Passwörter bzw. Passphrasen
Für jeden Social-Media-Kanal ein einzigartiges Passwort wählen.
Setzt möglichst auf lange, einzigartige Passphrasen statt kurzer, komplexer Passwörter. Das BSI nennt für lange Passwörter bzw. Passphrasen 20 bis 25 Zeichen als Orientierung.
Möglichst keine Verbindung zu eurem Unternehmensnamen einbauen.
Gängige Zahlenfolgen oder Tastaturmuster ausschließen.
Groß- und Kleinschreibung, Ziffern sowie Sonderzeichen verwenden, sofern die Plattform das verlangt.
Weitere Tipps hierzu findet ihr beim Bundesamt für Sicherheit in der Informationstechnik.
2. Speichert eure Zugangsdaten in einem sicheren Passwort-Manager
Bei der Vielzahl an Social-Media-Plattformen kann es schnell passieren, dass ihr euch nicht mehr alle Passwörter einzeln merken könnt. Um das zu vermeiden, ist es ratsam, einen professionellen Passwort-Manager zu verwenden – nicht die Notiz-App eures Smartphones. Prüft bei der Auswahl eures Tools auch dessen Sicherheitshistorie, da es in der Vergangenheit bei einzelnen Anbietern bereits zu Sicherheitsvorfällen kam. Ihr müsst euch dann lediglich ein einziges Masterpasswort merken.
3. Setzt auf App-basierte Zwei-Faktor-Authentifizierung oder Passkeys
Im Unternehmenskontext spielt die Zwei-Faktor-Authentifizierung eine wesentliche Rolle, aber auch privat ist sie sinnvoll. Statt auf den SMS-Code solltet ihr, wo möglich, auf eine Authenticator-App oder, sofern die Plattform es unterstützt, auf Passkeys setzen, da diese als sicherer gegenüber Phishing und SIM-Swapping gelten.
Für den Zugriff auf Meta-Business-Tools ist eine Zwei-Faktor-Authentifizierung für viele Konten bzw. Unternehmenszugänge verpflichtend. Prüft die aktuellen Sicherheitseinstellungen eures Business-Kontos. Damit kein Hacker-Angriff riskiert wird, sollte jeder Mitarbeitende sein Konto entsprechend schützen.
4. Überprüft die Zugriffsrechte aller Mitarbeitenden und Dienstleister
Die Zugriffsrechte lasst ihr z. B. bei Facebook über die Meta Business Suite verwalten. Hier könnt ihr den jeweiligen Personen auch verschiedene Rollen wie Administrator oder Mitarbeiter zuordnen. Kontrolliert diese regelmäßig und entfernt Personen bei einem Austritt aus dem Unternehmen direkt. Auch wenn ihr die Zusammenarbeit mit einem Dienstleister beendet oder pausiert, solltet ihr im Anschluss alle Passwörter ändern und die entsprechenden Rechte entfernen. Ergänzend empfiehlt sich eine kurze interne Social-Media-Guideline, die euren Mitarbeitenden klare Regeln für den Umgang mit Unternehmensdaten und für private Postings mit Bezug zum Arbeitgeber an die Hand gibt.
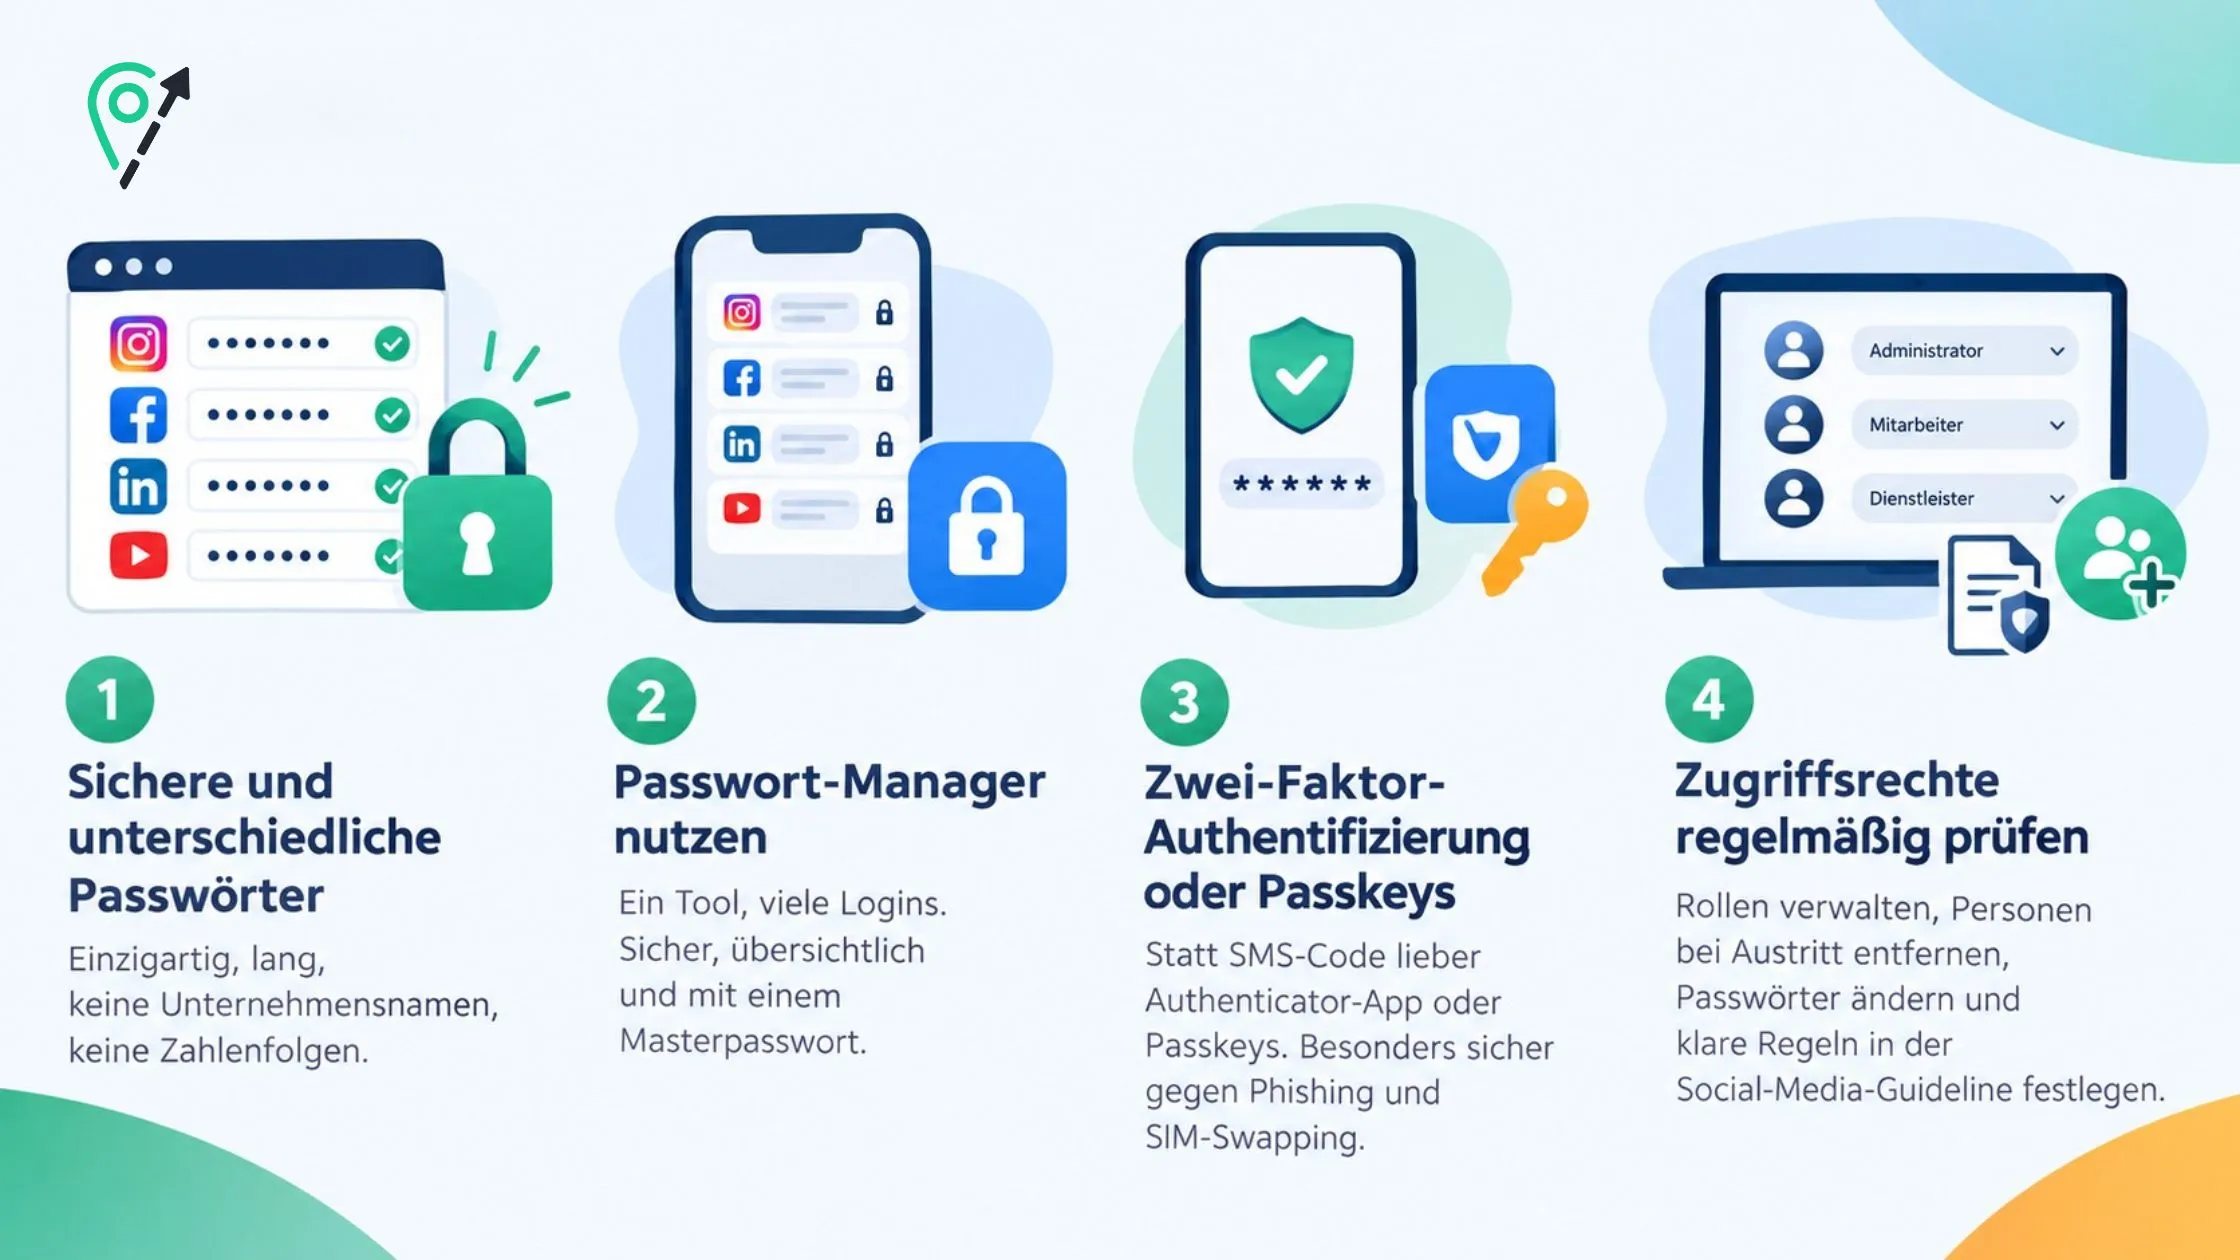
So schützt ihr eure Social Media Kanäle vor unbefugtem Zugriff.
Braucht ihr eine Datenschutzerklärung für eure Social-Media-Kanäle?
Ziel der Datenschutzgrundverordnung (DSGVO) ist es, die Grundrechte und Grundfreiheiten natürlicher Personen zu schützen, insbesondere deren Recht auf Schutz ihrer personenbezogenen Daten. Beispiele für personenbezogene Daten sind Name, Geburtsdatum, Adresse, E-Mail-Adresse und Telefonnummer.
Ein wichtiger Bestandteil bei der Nutzung von Social-Media-Kanälen als Unternehmen ist, dass ihr dokumentiert und offenlegt, wie die Datenverarbeitung der Daten eurer Nutzer erfolgt. Wenn ihr als Unternehmen Social-Media-Kanäle betreibt und dabei personenbezogene Daten verarbeitet, müsst ihr die betroffenen Personen über die entsprechenden Verarbeitungen informieren. Welche Informationspflichten und Verantwortlichkeiten im Einzelnen gelten, hängt unter anderem vom jeweiligen Netzwerk und der konkreten Nutzung ab. In der Praxis dokumentiert ihr das üblicherweise in einer Datenschutzerklärung, die nicht nur für eure eigene Website gilt, sondern um die entsprechenden Hinweise zu euren Social-Media-Kanälen ergänzt wird.
Eine Hilfestellung zu diesem Thema kann euch ein externer Datenschutzbeauftragter geben. Zögert also nicht, bei Unklarheiten mit ihm in Kontakt zu treten. Alternativ erhaltet ihr bei einem Anwalt weitere Informationen für eine rechtssichere Datenschutzerklärung.
Auf welcher Rechtsgrundlage dürft ihr Nutzerdaten auf Social Media verarbeiten?
Jede Verarbeitung personenbezogener Daten braucht nach Art. 6 DSGVO eine gültige Rechtsgrundlage. Für euren Social-Media-Auftritt kommen in der Praxis vor allem drei Grundlagen infrage:
die Einwilligung der betroffenen Person (z. B. bei Gewinnspielen oder Testimonials),
die Erfüllung eines Vertrags (z. B. bei Kundensupport über Direktnachrichten) oder
euer berechtigtes Interesse (z. B. an Reichweite und Marketing), sofern dieses die Interessen der betroffenen Person nicht überwiegt.
Haltet in eurer Datenschutzerklärung fest, auf welcher Grundlage ihr welche Daten verarbeitet. Das schafft Transparenz und ist Voraussetzung für eine rechtssichere Nutzung.
Wer ist bei mehreren Standorten oder im Franchise-System für den Datenschutz verantwortlich?
Gerade als Filialist oder Franchise-Unternehmen stellt sich beim Thema Social Media eine zusätzliche Frage: Wer ist datenschutzrechtlich verantwortlich, wenn nicht nur eure Zentrale, sondern auch einzelne Filialen oder Franchisenehmer eigene lokale Profile auf Facebook, Instagram oder Google Business betreiben?
Eine pauschale Antwort gibt es hier nicht: Wer für ein lokales Social-Media-Profil datenschutzrechtlich verantwortlich ist, hängt von der konkreten Organisation ab und davon, wer über Zwecke und wesentliche Mittel der jeweiligen Verarbeitung entscheidet.
Bei eigenständig betriebenen Profilen kann die Verantwortung beim jeweiligen Standort bzw. Franchisenehmer liegen.
Bei zentral gesteuerten Aktivitäten kann dagegen eine gemeinsame Verantwortlichkeit nach Art. 26 DSGVO oder, je nach konkreter Ausgestaltung, eine andere Rollenverteilung vorliegen.
Auch innerhalb eines Systems können für unterschiedliche Verarbeitungsvorgänge unterschiedliche Verantwortlichkeiten bestehen.
Damit das in der Praxis nicht zum Flickenteppich wird, empfiehlt sich für Franchise- und Filialsysteme:
Klärt für jede zentral gesteuerte Social-Media-Aktivität konkret, wer über Zwecke und Mittel entscheidet, und haltet die jeweilige Rollenverteilung schriftlich fest.
Stellt allen Standorten eine einheitliche, rechtssichere Muster-Datenschutzerklärung und Muster-Impressum zur Verfügung, die lokal nur noch um die jeweiligen Kontaktdaten ergänzt werden müssen.
Prüft bei zentraler Steuerung und gemeinsam genutzten Tools die datenschutzrechtlichen Rollen der beteiligten Unternehmen und schließt, je nach konkreter Rollenverteilung, eine Vereinbarung nach Art. 26 DSGVO oder einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO ab.
Achtet bei zentralen Bilddatenbanken mit Mitarbeiterfotos oder Kunden-Testimonials darauf, dass die Einwilligung der abgebildeten Personen ausdrücklich auch die Nutzung durch eigenständige Franchisenehmer bzw. einzelne Filialen abdeckt.
Schult eure Standortverantwortlichen regelmäßig zu den wichtigsten Datenschutzregeln, damit nicht jede Filiale ihre eigenen, ggf. fehlerhaften, Standards entwickelt.
Bei mehreren Standorten, Filialen oder Franchisenehmern mit je eigenen Social Media Kanälen, müsst ihr unbedingt eine klare Datenschutzrichtlinie für alle haben.
Müsst ihr ein Impressum auf euren Social-Media-Profilen bereitstellen?
Ja: Sobald ihr eure Social-Media-Kanäle geschäftsmäßig nutzt, gilt die Impressumspflicht nach § 5 DDG (vormals TMG) auch dort. § 5 DDG verlangt, dass die Informationen leicht erkennbar und unmittelbar erreichbar sind. Am einfachsten löst ihr das über einen gut sichtbaren Link zu eurem Impressum, der leicht erkennbar und unmittelbar erreichbar ist, z.B. im Info-Bereich eures Profils. Habt ihr keine eigene Website, müssen die gesetzlich erforderlichen Angaben unmittelbar erreichbar direkt im Profil hinterlegt werden. Betreibt ihr mehrere Standorte oder ein Franchise-System, braucht jedes lokale Profil ein eigenes, korrektes Impressum mit den Angaben des jeweiligen Standort- bzw. Franchisenehmer-Betreibers, ein zentrales Impressum der Muttergesellschaft reicht hier in der Regel nicht aus.
Wie bindet ihr Social-Media-Plugins wie den Like-Button datenschutzkonform ein?
Social-Media-Angebote und Websites wachsen immer stärker zusammen: Ihr könnt Posts aus sozialen Netzwerken in eure Website einbauen und lotst umgekehrt Nutzer eurer Social-Media-Kanäle auf eure Website. Eine der bekanntesten Verbindungen beider Welten ist der Like- oder Gefällt-mir-Button, mit dem Besucher eurer Website Inhalte in sozialen Netzwerken "liken" und damit an Freunde weiterempfehlen können.
Der Europäische Gerichtshof hat bereits 2019 im sogenannten Fashion-ID-Urteil (Az. C-40/17) festgestellt, dass ihr als Websitebetreiber gemeinsam mit dem jeweiligen Netzwerk für die Erhebung und Übermittlung personenbezogener Daten durch das Social-Plugin verantwortlich seid. Diese gemeinsame Verantwortlichkeit beschränkt sich dabei auf die Phasen der Datenverarbeitung, über deren Zwecke und Mittel ihr tatsächlich mitentscheidet. Für die anschließende Weiterverarbeitung ist allein der Plattformbetreiber verantwortlich.
In der Praxis bedeutet das für euch:
Bindet Social-Plugins nach Möglichkeit nicht direkt ein, sondern nutzt eine Zwei-Klick-Lösung oder eine datenschutzfreundliche Alternative wie Shariff, bei der erst nach aktiver Zustimmung eine Verbindung zum jeweiligen Netzwerk aufgebaut wird.
Sorgt dafür, dass vor einer zustimmungspflichtigen Übertragung personenbezogener Daten eine wirksame Einwilligung eingeholt wird, z.B. über euer Consent-Management-Tool.
Schließt, wo ihr als gemeinsam Verantwortliche gemäß Art. 26 DSGVO eingestuft werdet, eine entsprechende Vereinbarung mit dem Netzwerk ab bzw. prüft die vom Anbieter bereitgestellten Vereinbarungen.
Facebook-Pixel und Tracking-Tools in euren Social-Media-Anzeigen
Schaltet ihr Werbeanzeigen auf Facebook, Instagram, LinkedIn oder TikTok und bindet dafür Tracking-Pixel auf eurer Website ein, verarbeitet ihr damit Nutzerdaten für Retargeting und Erfolgsmessung. Das betrifft neben dem Facebook-Pixel z. B. auch das LinkedIn Insight Tag oder den TikTok-Pixel. Auch dafür benötigt ihr in der Regel eine wirksame Einwilligung über euer Consent-Management-Tool, bevor der jeweilige Pixel aktiv geschaltet wird.
Je nach eingesetztem Tool und konkreter Verarbeitung können zusätzlich Vereinbarungen zur gemeinsamen Verantwortlichkeit oder andere datenschutzrechtliche Vereinbarungen erforderlich sein. Die genaue Rollenverteilung muss anhand des jeweiligen Tools bestimmt werden. Ergänzt eure Datenschutzerklärung um die konkret eingesetzten Tracking-Tools und die damit verbundenen Zwecke, damit Website-Besucher nachvollziehen können, welche Daten zu Werbezwecken erhoben werden.
Was gilt aktuell für die Datenübermittlung in die USA?
Viele Social-Media-Anbieter verarbeiten Daten auch in den USA. Für Unternehmen, die am EU-US Data Privacy Framework teilnehmen, gilt weiterhin eine Angemessenheitsentscheidung der EU-Kommission, sodass die Datenübermittlung an diese zertifizierten US-Unternehmen ohne zusätzliche Garantien möglich ist.
Prüft deshalb bei den eingesetzten Tools und Netzwerken, ob der jeweilige US-Anbieter am EU-US Data Privacy Framework teilnimmt. Ist dies nicht der Fall, müssen für die Übermittlung andere geeignete Garantien nach Kapitel V DSGVO – etwa Standardvertragsklauseln – geprüft werden.
Was bedeutet das KI-Training von Meta für euer Unternehmen?
Meta nutzt seit 2025 öffentlich zugängliche Inhalte erwachsener Nutzer in der EU, u.a. Beiträge, Fotos, Bildunterschriften und Kommentare von Facebook und Instagram, für das Training seiner KI-Systeme wie Meta AI. Das kann auch öffentlich zugängliche Inhalte von Unternehmensprofilen bzw. -seiten betreffen. Betroffene können der Nutzung ihrer öffentlichen Inhalte über ein Widerspruchsverfahren widersprechen.
Für euer Unternehmen ist das in zweierlei Hinsicht relevant:
Zum einen könnt ihr über die Datenschutzeinstellungen bzw. das entsprechende Widerspruchsformular der jeweiligen Plattform der Nutzung eurer Inhalte widersprechen, wenn ihr das nicht möchtet.
Zum anderen solltet ihr, wenn ihr mit personenbezogenen Daten von Kunden oder Mitarbeitenden in euren Postings arbeitet (z. B. Testimonials, Mitarbeiterfotos), genau prüfen, ob und wie diese Personen der Nutzung ihrer Daten für KI-Training zugestimmt haben.
Ein Widerspruch wirkt dabei nach den bisherigen Angaben der Anbieter grundsätzlich nur für die Zukunft; für bereits verarbeitete Inhalte solltet ihr euch bei Unklarheiten direkt über die aktuellen Regelungen des jeweiligen Netzwerks informieren.
Datenschutz bei KI-generierten Social-Media-Inhalten
Da viele Unternehmen mittlerweile KI-Tools für Creatives, Bildbearbeitung oder Textentwürfe nutzen, kommt eine weitere Datenschutzdimension hinzu. Ladet ihr Kundenfotos, Produktbilder mit Personen oder interne Dokumente in KI-Tools hoch, verarbeitet ihr damit unter Umständen personenbezogene Daten bei einem externen Anbieter.
Prüft deshalb, ob mit dem jeweiligen KI-Tool ein Auftragsverarbeitungsvertrag besteht und wo die Daten verarbeitet werden. Hinzu kommen die Transparenzpflichten aus Art. 50 EU AI Act, die unter anderem maschinenlesbare Kennzeichnungen für synthetische Audio-, Bild-, Video- und Textinhalte sowie Offenlegungspflichten bei Deepfakes vorsehen.
Für euer Unternehmen bedeutet das: Prüft bei KI-generierten Bildern, Videos, Audios und Texten, welche Transparenz- und Kennzeichnungspflichten für den jeweiligen Anwendungsfall gelten. Besonders bei realistisch wirkenden Deepfakes bestehen konkrete Offenlegungspflichten nach dem AI Act.
Wie geht ihr mit Datenschutzanfragen über Social Media um?
Gerade wenn ihr über mehrere Standorte oder Kanäle hinweg aktiv seid, kommen Datenschutzanfragen nicht nur per E-Mail, sondern auch direkt über Social Media: als Kommentar, Direktnachricht oder Erwähnung. Legt deshalb intern fest, wie euer Team mit folgenden Situationen umgeht:
Auskunfts- oder Löschanfragen, die über Kommentare oder Direktnachrichten eingehen
Beschwerden zur Datenverarbeitung auf euren Kanälen
Kommentare, die personenbezogene Daten Dritter enthalten (z. B. Namen oder Kontaktdaten)
Aufbewahrung und Löschung von Direktnachrichten nach Abschluss einer Kundenanfrage
Ein kurzer interner Leitfaden, wer solche Anfragen entgegennimmt und innerhalb welcher Frist sie bearbeitet werden, hilft euch, die gesetzlichen Fristen einzuhalten und einheitlich zu reagieren. Gerade bei mehreren Standorten mit eigenen Kanälen ist das besonders wichtig.
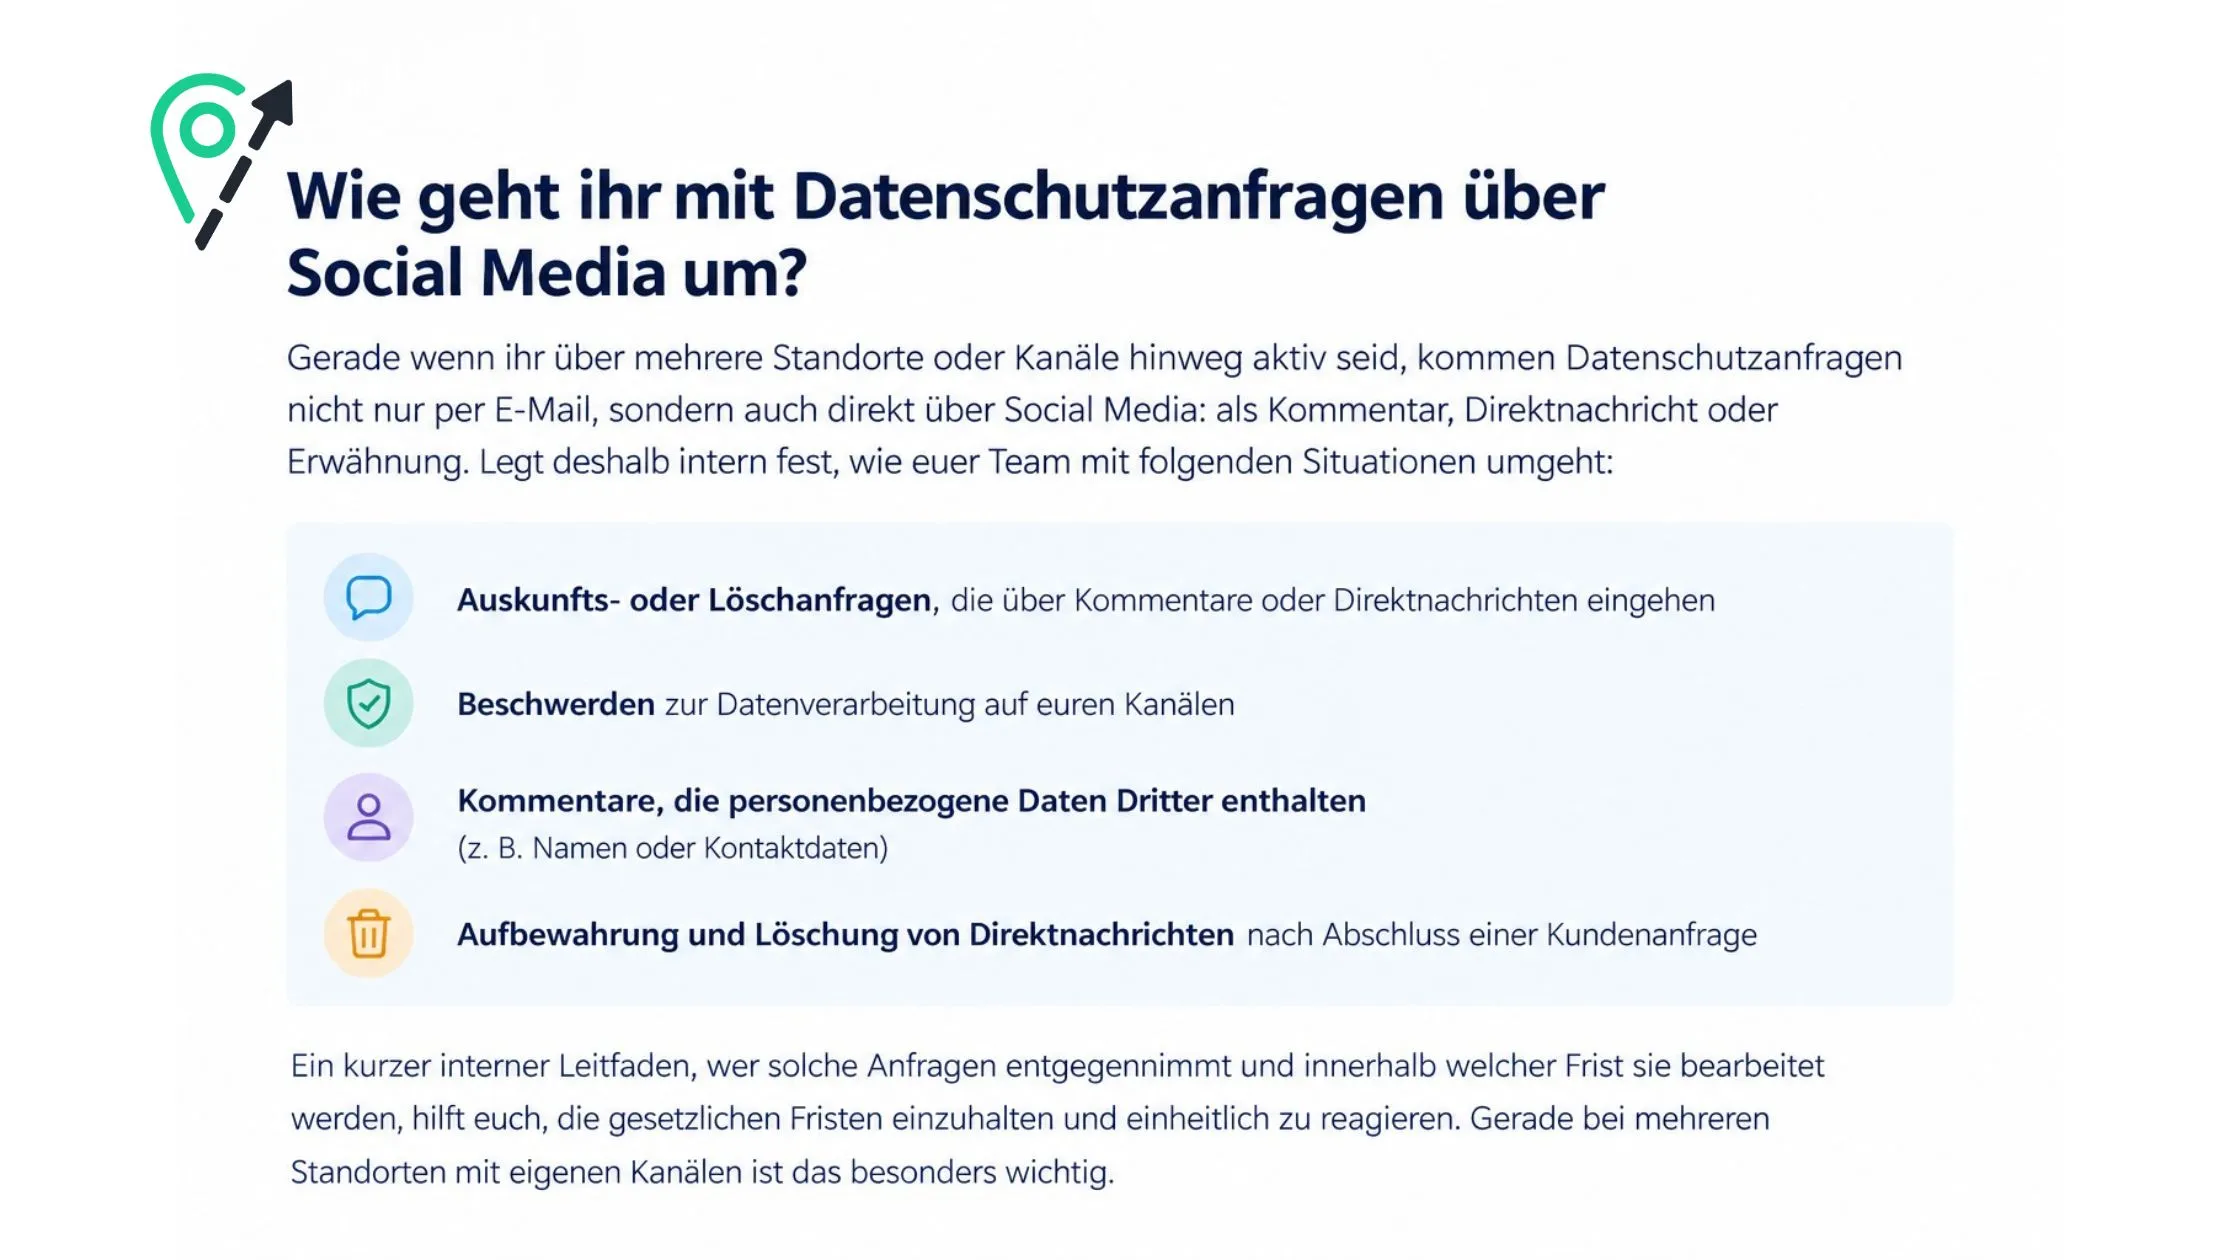
So geht ihr mit Datenschutzanfragen über Social Media am besten um.
Fazit: Schützt eure Social-Media-Kanäle richtig!
Egal ob es um den Schutz des eigenen Unternehmens oder der Nutzerdaten geht, beim Thema Datenschutz ist nach wie vor äußerste Vorsicht geboten. Denn damit müsst ihr euch immer wieder auseinandersetzen, auch wenn ihr das Thema manchmal am liebsten vermeiden würdet.
Checkt also direkt eure Social-Media-Kanäle anhand unserer Tipps zu Passwörtern und Zugriffsrechten, überprüft die Einbindung eurer Social-Media-Plugins, klärt eure Position zum KI-Training und ergänzt eure Datenschutzerklärung bei Bedarf.
FAQ: Häufig gestellte Fragen zum Datenschutz in Social Media
Welches Passwort ist für Social-Media-Accounts sicher genug?
Eine möglichst lange, einzigartige Passphrase (idealerweise 20 bis 25 Zeichen oder länger) ist eine gute Grundlage. Noch wichtiger: Nutzt sie nur für diesen Account und kombiniert sie mit einer starken Mehr-Faktor-Authentifizierung.
Wie geht ihr mit Auskunfts- oder Löschanfragen um, die über Social Media eingehen?
Legt intern fest, wer Anfragen aus Kommentaren oder Direktnachrichten entgegennimmt und innerhalb der gesetzlichen Fristen bearbeitet. Gerade bei mehreren Standorten sorgt das für einheitliche Reaktionen.
Braucht mein Unternehmen eine eigene Datenschutzerklärung für Social Media?
In der Regel ja: Verarbeitet ihr über eure Kanäle personenbezogene Daten, müsst ihr die betroffenen Personen darüber informieren, üblicherweise in einer entsprechend ergänzten Datenschutzerklärung.
Darf ich den Facebook-Like-Button einfach auf meiner Website einbinden?
Nicht ohne Weiteres. Laut EuGH-Urteil (Fashion ID, C-40/17) seid ihr als Websitebetreiber für die dabei erhobenen Daten gemeinsam mit dem Netzwerk verantwortlich und benötigt in der Regel eine wirksame Einwilligung eurer Website-Besucher.
Wer ist bei mehreren Filialen oder im Franchise-System für den Datenschutz der Social-Media-Profile verantwortlich?
Das hängt von der konkreten Organisation ab: Bei eigenständig betriebenen Profilen liegt die Verantwortung meist beim jeweiligen Standort bzw. Franchisenehmer, bei zentral gesteuerten Aktivitäten kann eine gemeinsame Verantwortlichkeit nach Art. 26 DSGVO oder eine andere Rollenverteilung vorliegen.
Brauche ich ein Impressum auf meinen Social-Media-Profilen?
Ja, sobald ihr eure Kanäle geschäftsmäßig nutzt, gilt die Impressumspflicht auch dort – am einfachsten über einen leicht erkennbaren, unmittelbar erreichbaren Link zu eurem Website-Impressum im Info-Bereich.
Was muss ich beim Einsatz von Tracking-Pixeln (z. B. Facebook-Pixel, LinkedIn Insight Tag, TikTok-Pixel) in Anzeigen beachten?
Ihr benötigt in der Regel eine wirksame Einwilligung über euer Consent-Management-Tool, bevor der jeweilige Pixel aktiv geschaltet wird. Je nach Tool können zusätzlich Vereinbarungen zur gemeinsamen Verantwortlichkeit erforderlich sein.
Kann Meta meine Unternehmensinhalte für KI-Training verwenden?
Meta nutzt öffentlich zugängliche Inhalte erwachsener Nutzer in der EU für das KI-Training, was auch Unternehmensprofile betreffen kann. Über ein Widerspruchsverfahren könnt ihr dem widersprechen.